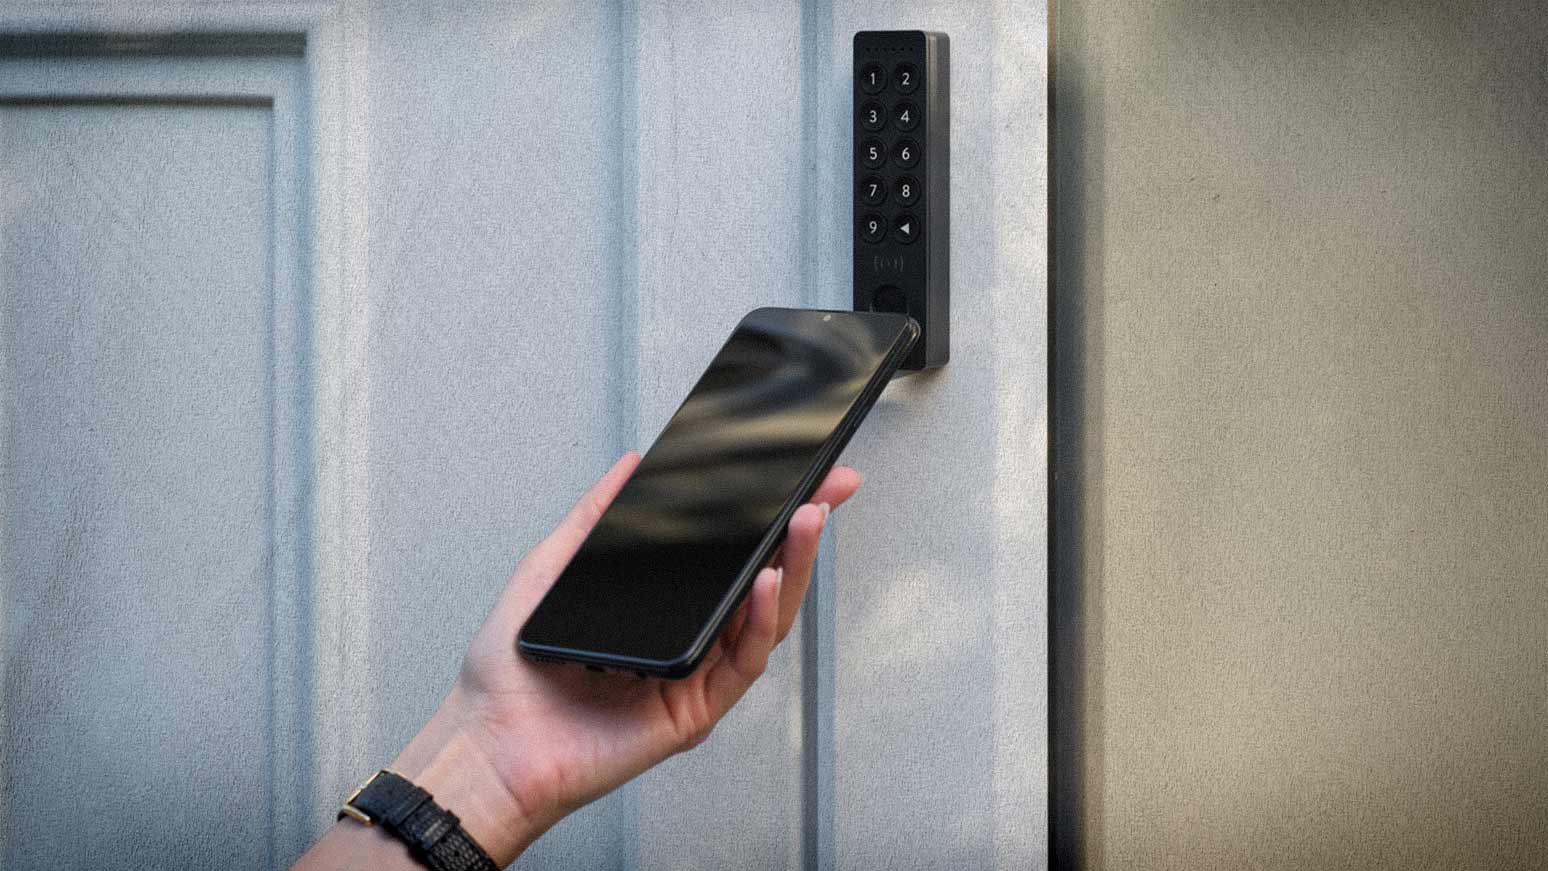

En smartlås kan gøre det muligt at droppe den traditionelle nøgle og i stedet låse hoveddøren op med mobilen. Men når software får lov til at bestemme, hvem der kan komme ind i hjemmet, bliver cybersikkerheden temmelig afgørende. Det har EU nu sat konkrete regler på.
Fra 11. september 2026 gælder den første væsentlige del af EU’s Cyber Resilience Act, CRA. Producenter af produkter med digitale funktioner skal nu rapportere aktivt udnyttede sikkerhedshuller og alvorlige sikkerhedshændelser til myndighederne. Og smartlåse er ikke bare tilfældigt omfattet af reglerne. De er direkte nævnt i lovgivningen som produkter, der har særlig betydning for cybersikkerheden.
Producenten har 24 timer
Opdager en producent, at et sikkerhedshul i eksempelvis en smartlås rent faktisk bliver udnyttet af hackere, skal den første advarsel sendes senest 24 timer efter, at producenten er blevet bekendt med problemet. Inden 72 timer skal der følge en mere detaljeret rapport med blandt andet oplysninger om sårbarheden og eventuelle forholdsregler, som brugerne kan tage.
Artiklen fortsætter efter annoncen