Smarthome

EU skærper kravene til smartlåse

EU stiller nye krav til smartlåse. Producenter skal melde aktivt udnyttede sikkerhedshuller inden 24 timer – og mere følger i 2027.

smartlåse
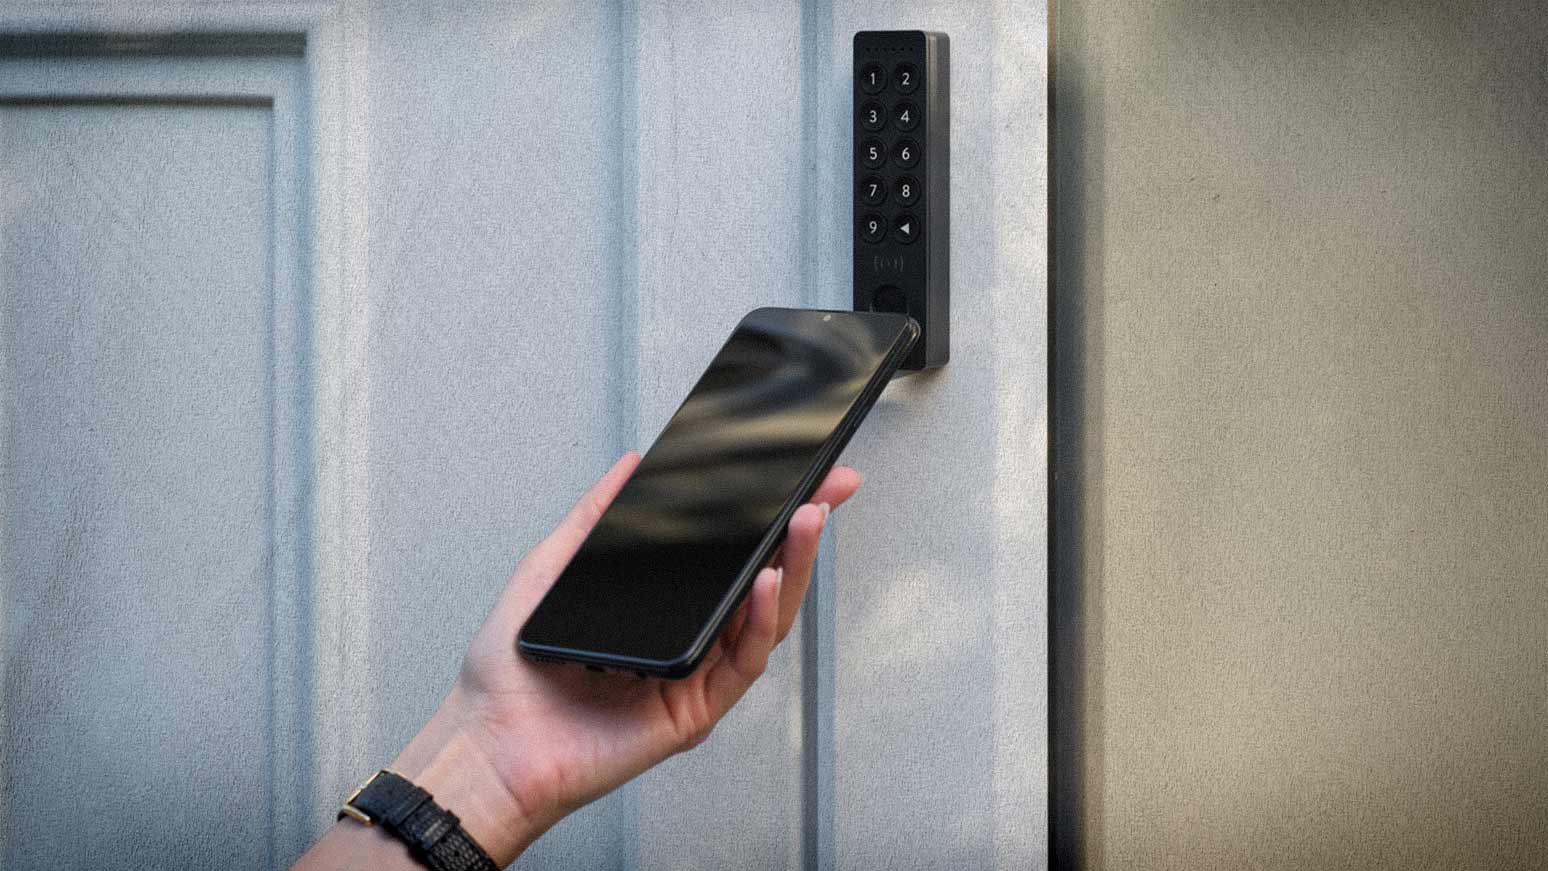
EU stiller nu hårdere krav til producenter af smartlåse (foto: Nuki)

En smartlås kan gøre det muligt at droppe den traditionelle nøgle og i stedet låse hoveddøren op med mobilen. Men når software får lov til at bestemme, hvem der kan komme ind i hjemmet, bliver cybersikkerheden temmelig afgørende. Det har EU nu sat konkrete regler på.

Fra 11. september 2026 gælder den første væsentlige del af EU’s Cyber Resilience Act, CRA. Producenter af produkter med digitale funktioner skal nu rapportere aktivt udnyttede sikkerhedshuller og alvorlige sikkerhedshændelser til myndighederne. Og smartlåse er ikke bare tilfældigt omfattet af reglerne. De er direkte nævnt i lovgivningen som produkter, der har særlig betydning for cybersikkerheden.

Producenten har 24 timer

Opdager en producent, at et sikkerhedshul i eksempelvis en smartlås rent faktisk bliver udnyttet af hackere, skal den første advarsel sendes senest 24 timer efter, at producenten er blevet bekendt med problemet. Inden 72 timer skal der følge en mere detaljeret rapport med blandt andet oplysninger om sårbarheden og eventuelle forholdsregler, som brugerne kan tage.

Artiklen fortsætter efter annoncen
Ved et aktivt udnyttet sikkerhedshul skal producenten desuden aflevere en afsluttende rapport senest 14 dage efter, at en rettelse eller anden afværgeforanstaltning er blevet tilgængelig. Ved en alvorlig sikkerhedshændelse er fristen for den endelige rapport en måned.

Indberetningerne sker gennem en ny fælles platform drevet af EU’s cybersikkerhedsagentur ENISA. Platformen gik i luften samtidig med, at rapporteringspligten begyndte at gælde den 11. september.

Det gælder ikke kun nye produkter. EU-Kommissionen oplyser, at rapporteringskravet også omfatter digitale produkter, der allerede befinder sig på EU-markedet.

Smartlåse får særlig status

Cyber Resilience Act favner meget bredt og omfatter alt fra apps og computere til routere, babyalarmer og smart home-udstyr. Men smartlåse er placeret i en særlig kategori.

Artiklen fortsætter efter annoncen
EU klassificerer nemlig smart home-produkter med sikkerhedsfunktioner – herunder smartlåse, overvågningskameraer og alarmsystemer – som såkaldte vigtige produkter med digitale elementer i klasse I. Begrundelsen er ret oplagt: Et sikkerhedsproblem i en smartpære er irriterende. Et sikkerhedsproblem i den enhed, der kontrollerer hoveddøren, kan have noget større konsekvenser.

Klassificeringen betyder også, at der kommer strengere krav til dokumentationen af produkternes sikkerhed end for almindelige digitale produkter. Producenter kan blandt andet blive nødt til at anvende harmoniserede sikkerhedsstandarder eller få produktet vurderet af en uafhængig instans.

De største ændringer kommer i 2027

24-timersreglen er dog kun begyndelsen. Cyber Resilience Act trådte formelt i kraft allerede den 10. december 2024, men hovedparten af reglerne begynder først at gælde den 11. december 2027. Herefter skal producenter blandt andet tænke cybersikkerhed ind allerede under udviklingen af produktet og håndtere nye sårbarheder gennem produktets supportperiode.

Forbrugeren skal samtidig kunne se, hvor længe producenten lover at understøtte produktet med sikkerhedsmæssig vedligeholdelse. Slutdatoen for supportperioden skal oplyses klart i forbindelse med købet.

Artiklen fortsætter efter annoncen

Det er en væsentlig ændring for smart home-markedet. En elektronisk dørlås kan sagtens fungere mekanisk i mange år, men det hjælper ikke meget, hvis producenten holder op med at lukke sikkerhedshuller i dens software efter få år. Produkter, der lever op til CRA-reglerne, skal i sidste ende også bære CE-mærkning som tegn på, at de opfylder de relevante krav.

Mange er stadig nervøse for smartlåse

At netop sikkerhed fylder, når forbrugerne overvejer en smartlås, kommer næppe som nogen overraskelse. En undersøgelse fra smartlåsproducenten Nuki viser, at 44 procent pegede på bekymringer om sikkerhed som en af de største barrierer inden deres første køb af en elektronisk dørlås.

Tallet skal dog tages for det, det er. Undersøgelsen er Nukis egen og blev foretaget blandt 1.305 medlemmer af Nuki Club, der allerede havde købt en Nuki-lås inden for de foregående seks måneder. Der er altså ikke tale om en repræsentativ undersøgelse af den europæiske befolkning.

Alligevel illustrerer den et oplagt problem for branchen. Når en fysisk nøgle erstattes af Bluetooth, Thread, Wi-Fi, en app og måske en cloudtjeneste, skal forbrugeren ikke kun stole på selve låsen. Man skal også stole på softwaren bag den – og på at producenten reagerer, hvis noget går galt.

Artiklen fortsætter efter annoncen

Det er netop den del, EU nu forsøger at gøre mindre afhængig af producenternes gode vilje.

Ingen garanti mod hacking

De nye regler betyder selvfølgelig ikke, at en smartlås med et trylleslag bliver umulig at hacke. Software kan stadig indeholde fejl, og nye angrebsmetoder vil fortsat dukke op. Forskellen er, at producenterne får et langt tydeligere juridisk ansvar for både at udvikle produkterne sikkert og reagere, når alvorlige problemer bliver opdaget.

MERE OM SAMME EMNE:

Og der er reelle sanktioner bag reglerne. Brud på blandt andet de centrale sikkerhedskrav og rapporteringspligten kan udløse administrative bøder på op til 15 millioner euro eller 2,5 procent af virksomhedens globale årsomsætning, afhængigt af hvad der er højest.

EU kan altså ikke garantere, at ingen nogensinde kan hacke hoveddøren. Men fremover bliver det sværere for producenten bare at ignorere problemet.

Artiklen fortsætter efter annoncen
Tak fordi du læser med. Synes du, artiklen var værd at læse? Giv den et like, så hjælper du andre læsere med at finde den. Levede den ikke op til dine forventninger, må du også gerne give den et dislike. Tak for din vurdering.