Teknologi

Frygt for hybridkrig giver kablet tastatur comeback

Trådløst er nemt og ryddeligt. Men frygten for cyberangreb får nu virksomheder og myndigheder til at gå den modsatte vej. En dansk producent melder om næsten firedoblet salg af kablede tastaturer.

tastatur

Kablet skulle være dødt. Tastatur, mus og headset skulle selvfølgelig være trådløse, så skrivebordet kunne se ud, som om ingen nogensinde arbejdede ved det. Men nu er ledningen på vej tilbage.

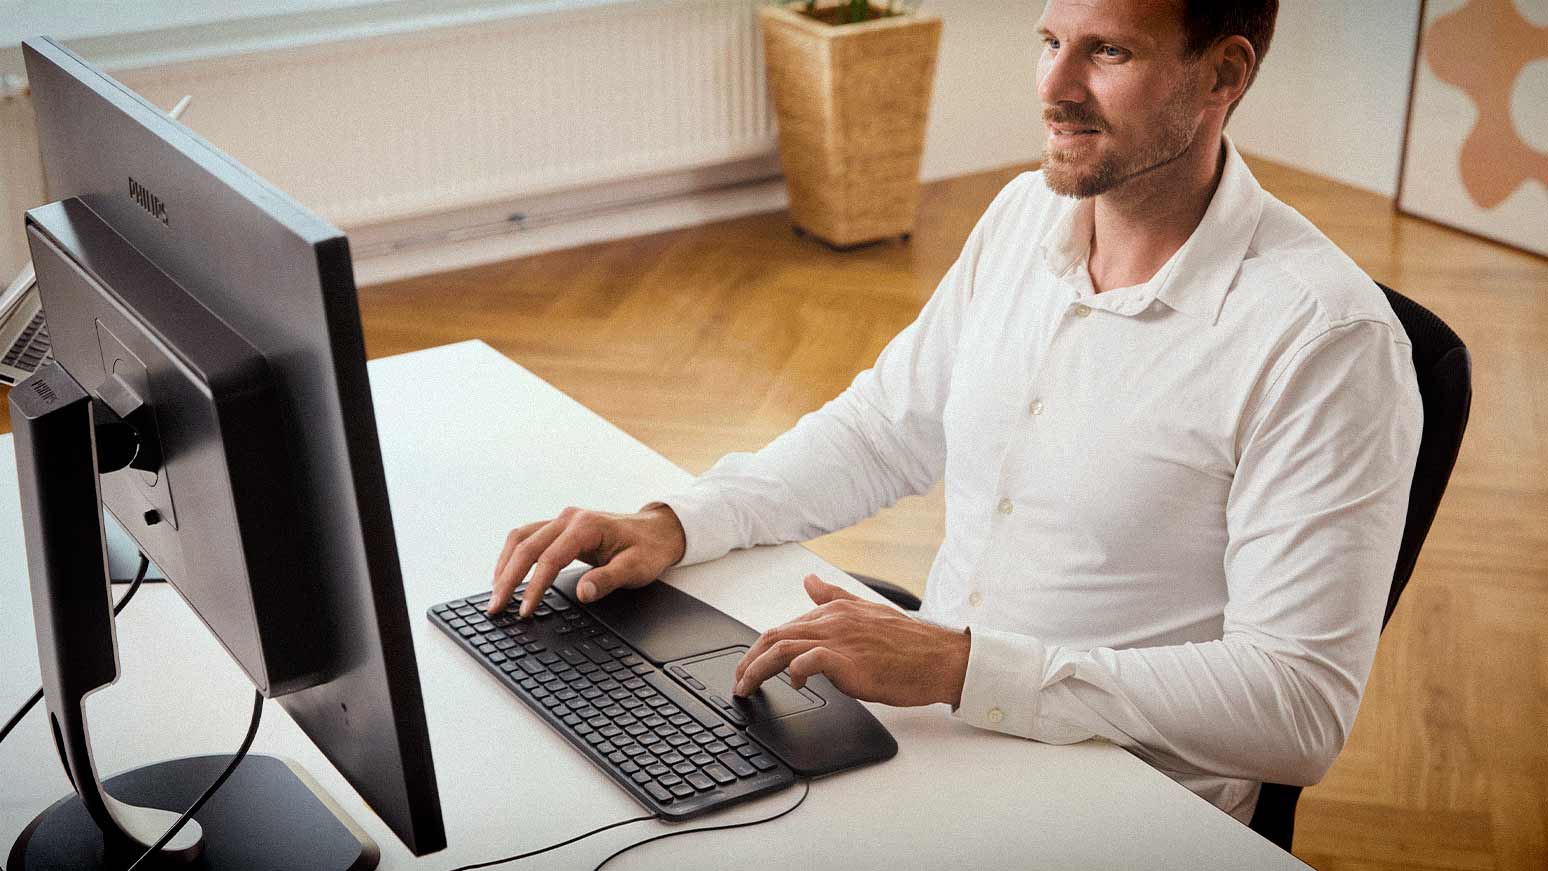
Den danske producent Contour oplever nemlig en markant stigning i efterspørgslen efter kablede tastaturer. Ifølge virksomheden er salget i Norden næsten firedoblet sammenlignet med sidste år. Og forklaringen handler ikke om flade batterier eller Bluetooth-problemer. Den handler om sikkerhed.

– Vi ser særligt offentlige organisationer og større virksomheder have en stigende interesse i kablede løsninger, hvilket de alle fortæller er på grund af et ønske om at lukke angrebsflader, siger Caspar Niel, dansk salgschef hos Contour.

Artiklen fortsætter efter annoncen
Danmark skruer op for cyberberedskabet

Forsvarets Efterretningstjeneste vurderer i øjeblikket truslen fra cyberangreb mod Danmark som meget høj og peger på, at især Rusland og Kina bruger cyberangreb som en del af en bredere palet af hybride virkemidler. Og situationen er blevet yderligere skærpet. I en ny vurdering fra 24. september skriver FE, at Rusland forventes at øge sin hybride aktivitet mod NATO og Vesten i de kommende måneder.

Cybertruslen er altså rykket fra it-afdelingens kælder op på direktionsgangen. Det gælder også kritisk infrastruktur. Center for Cybersikkerhed har blandt andet beskrevet et destruktivt cyberangreb mod et dansk vandværk i 2024 og vurderer, at samfundsvigtige sektorer fortsat kan blive mål for den type angreb.

Et tastatur kan være en angrebsvej

Det kan umiddelbart lyde en smule paranoidt at betragte et tastatur som en sikkerhedsrisiko. Men helt grebet ud af luften er det ikke. Når et trådløst tastatur sender dine tastetryk gennem luften, skal forbindelsen være ordentligt krypteret og implementeret korrekt. Moderne Bluetooth er som udgangspunkt designet med sikkerhed i tankerne, men gennem årene er der fundet sårbarheder både i Bluetooth og i producenternes egne trådløse forbindelser.

Et kendt eksempel er den såkaldte MouseJack-sårbarhed, hvor angribere kunne sende falske tastetryk til computere via sårbare USB-modtagere. Angrebet krævede, at gerningsmanden var inden for trådløs rækkevidde, men kunne i værste fald bruges til at afvikle kommandoer på computeren.

Artiklen fortsætter efter annoncen
Også det britiske National Cyber Security Centre anbefaler organisationer at forholde sig aktivt til trådløse eksterne enheder. Myndigheden påpeger, at Bluetooth og andre trådløse forbindelser udgør en ekstra adgangsvej til computeren og i visse tilfælde kan bruges til blandt andet at opsnappe trafik fra et trådløst tastatur.

Dit Bluetooth-tastatur er ikke pludselig farligt

For langt de fleste almindelige brugere er risikoen heldigvis meget lille. Angreb på tastaturer og mus kræver typisk, at angriberen befinder sig forholdsvis tæt på offeret og samtidig angriber en konkret sårbar forbindelse eller enhed. Det er med andre ord en helt anden type trussel end den phishingmail, falske SMS eller lækkede adgangskode, som almindelige danskere langt oftere vil støde på.

For organisationer, der arbejder med følsomme oplysninger eller kritisk infrastruktur, ser regnestykket anderledes ud. Her handler sikkerhed også om at fjerne angrebsveje, selv når sandsynligheden for, at de bliver udnyttet, er beskeden.

Et kablet tastatur har ingen Bluetooth- eller radioforbindelse, som en angriber kan forsøge at ramme på afstand. Derfor er der ganske enkelt én komponent mindre at bekymre sig om.

Artiklen fortsætter efter annoncen
Kabel er heller ikke magisk

Det er dog værd at holde fast i, at et kabel ikke automatisk gør et produkt sikkert. USB-enheder kan også udgøre en risiko. En manipuleret USB-enhed kan eksempelvis udgive sig for at være et tastatur og sende kommandoer til computeren. Derfor anbefaler sikkerhedsmyndigheder også, at virksomheder styrer, hvilke fysiske enheder der må forbindes til deres computere.

Sikkerhed handler altså mindre om spørgsmålet kabel eller Bluetooth og mere om at begrænse unødvendige forbindelser og holde hardware og firmware opdateret. Skal du købe trådløst udstyr, er det derfor værd at vælge produkter fra producenter, der løbende udsender sikkerheds- og firmwareopdateringer – både til selve enheden og en eventuel USB-modtager.

Ledningen får sin revanche

MERE OM SAMME EMNE:

Contour nævner ikke konkrete kunder, men virksomheden siger, at efterspørgslen især kommer fra offentlige organisationer og større virksomheder. Næsten en firedobling på ét år er stadig Contours egne salgstal og siger derfor ikke nødvendigvis noget om hele markedet for tastaturer.

Men udviklingen illustrerer meget godt en større ændring i it-verdenen: Komfort og et pænt skrivebord er ikke længere altid førsteprioritet. Når trusselsniveauet stiger, kan selv et gammeldags kabel pludselig ligne en funktion.

Artiklen fortsætter efter annoncen

Tak fordi du læser med. Synes du, artiklen var værd at læse? Giv den et like, så hjælper du andre læsere med at finde den. Levede den ikke op til dine forventninger, må du også gerne give den et dislike. Tak for din vurdering.

ANDRE LÆSERE ANBEFALER