Teknologi

Kryptokup for over 500 millioner: Spionchip fundet i kryptowallet

En skjult chip i en kryptowallet fra Ledger kan have givet hackere adgang til enorme formuer. Nu advarer producenten sine kunder om svindlen.

krypto

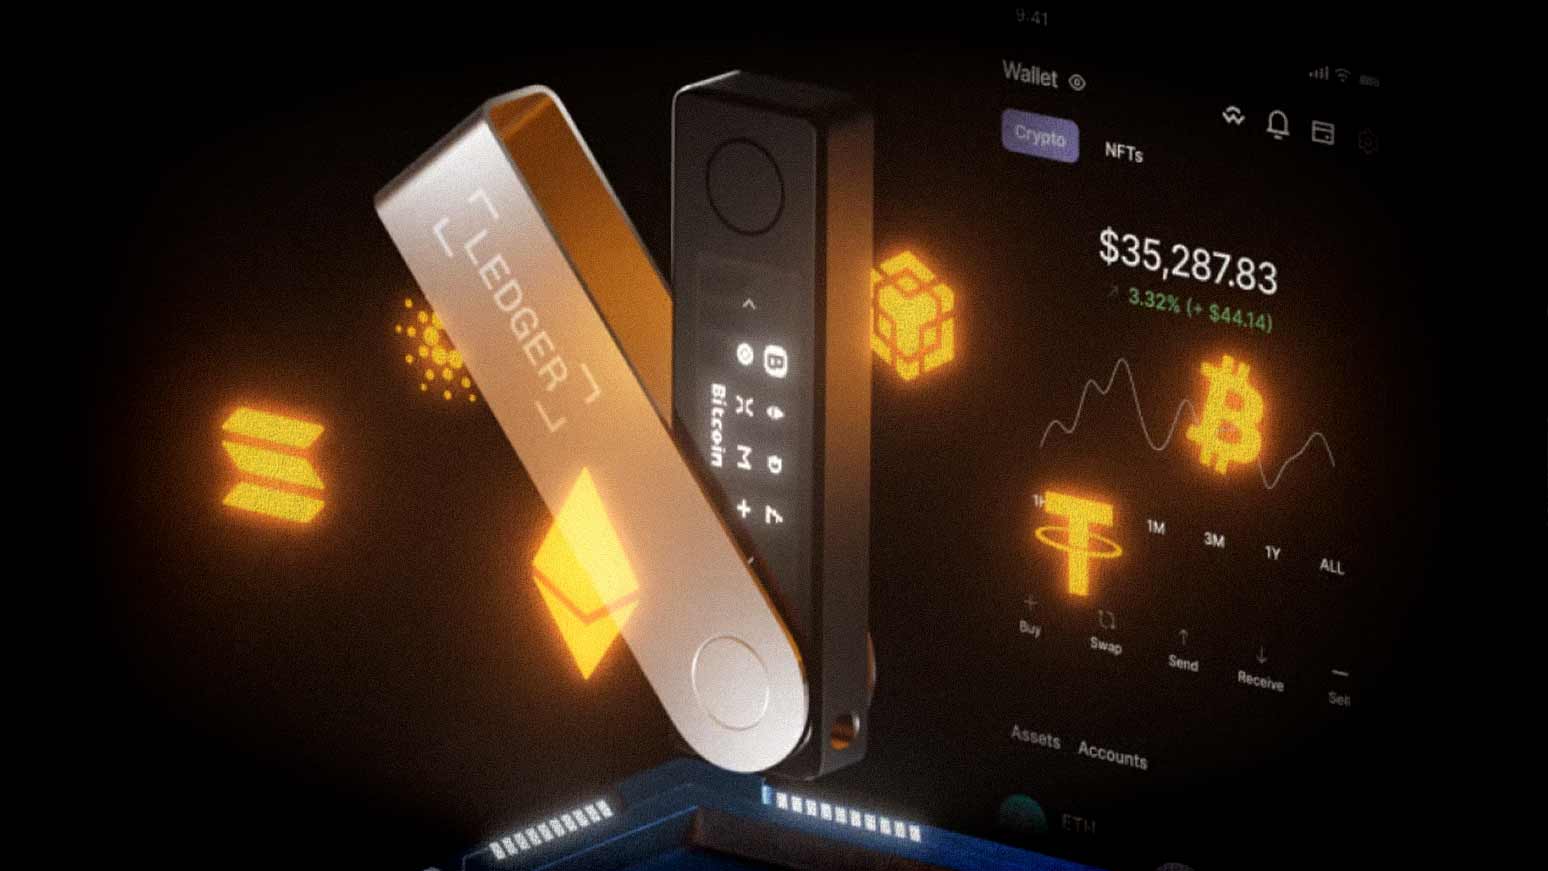
Det skulle være et digitalt pengeskab, der holdt hackere ude. I stedet kan det have været en direkte adgangsbillet til ejernes kryptovaluta. Et opsigtsvækkende svindelnummer har ramt kunder hos den franske producent Ledger, der fremstiller fysiske kryptowallets. Hackerne mistænkes for at have manipuleret enhederne, inden de nåede frem til kunderne.

Resultatet kan være et kryptokup af de helt store. Ifølge blockchain-efterforskere er kryptovaluta for mere end 86 millioner dollar – svarende til over en halv milliard kroner – muligvis blevet stjålet. Beløbet er endnu ikke officielt bekræftet, men Ledger har nu gjort en foruroligende opdagelse: Mindst én af de berørte kryptopunge indeholdt en skjult elektronisk komponent, som ikke hører hjemme i produktet.

Et spionchip gemt under skærmen

Det særligt opsigtsvækkende er, at svindlerne tilsyneladende slet ikke behøvede at bryde Ledgers avancerede kryptering. I stedet kan de have udnyttet noget langt mere jordnært: En lille ekstra chip gemt inde i selve enheden. Billeder og videoer offentliggjort på sociale medier viser, hvordan et ekstra kredsløb er blevet placeret under skærmen på en Ledger-kryptowallet.

Artiklen fortsætter efter annoncen
Ifølge de foreløbige undersøgelser kan chippen opsnappe oplysninger, der vises på skærmen, og sende dem videre til svindlerne via en indbygget mobilforbindelse. Det skriver The Verge.

Når man opretter en kryptowallet, får man normalt en hemmelig gendannelseskode bestående af 24 ord. Med den kan ejeren genskabe adgangen til sine kryptovalutaer, hvis enheden eksempelvis bliver væk eller går i stykker. Men får uvedkommende fat i ordene, kan de også overtage kontrollen over pengene.

Og det er netop, hvad den skjulte elektronik mistænkes for at gøre: Aflure gendannelseskoden, allerede når den vises første gang.

Artiklen fortsætter efter annoncen

Derefter kan svindlerne i princippet vente, indtil offeret har overført sine kryptovalutaer, og så tømme kontoen.

Købt hos en autoriseret forhandler

Sagen bliver ikke mindre alvorlig af, at de mistænkelige enheder angiveligt er blevet solgt gennem en autoriseret forhandler. Mistanken retter sig mod CryptoBilis, der sælger Ledger-produkter i blandt andet Malaysia, Indonesien og Filippinerne. Ledger har bedt forhandleren standse salget og forsendelsen af kryptopunge, mens sagen bliver undersøgt.

Foreløbig tyder oplysningerne på, at svindlen primært har ramt kunder i Sydøstasien. Der er ingen konkrete oplysninger om, at danske købere er berørt. Ledger understreger samtidig, at der ikke er fundet tegn på, at virksomhedens egne systemer eller sikkerhedsinfrastruktur er blevet kompromitteret.

Der er altså efter alt at dømme ikke tale om et traditionelt hackerangreb mod Ledger, men om et såkaldt supply chain-angreb, hvor et produkt bliver manipuleret på sin vej fra producent til kunde.

Artiklen fortsætter efter annoncen

Det er en særlig ubehagelig type angreb, fordi kunden kan modtage et tilsyneladende fuldstændig ægte produkt.

Selv sikkerhedskontrollen kan blive snydt

Ledger har en indbygget sikkerhedskontrol kaldet Genuine Check, der skal afsløre falske enheder. Men kontrollen har en væsentlig begrænsning. Den undersøger, om enhedens centrale sikkerhedschip er ægte. Den kan derimod ikke nødvendigvis opdage, at der er monteret ekstra spionudstyr, hvis den originale sikkerhedschip stadig fungerer.

Dermed kan en manipuleret kryptopung i princippet bestå Ledgers egen ægthedskontrol. Det bekræfter producenten også i sin officielle sikkerhedsdokumentation.

Det skal du gøre, hvis du ejer en Ledger

Ledger opfordrer kunder, der har købt en kryptopung hos CryptoBilis inden for de seneste 90 dage, til ikke at tage enheden i brug, hvis den endnu ikke er blevet installeret. Har man allerede taget den i brug, anbefaler virksomheden at flytte sine kryptovalutaer til en ny, betroet enhed med en helt ny gendannelseskode.

Artiklen fortsætter efter annoncen

MERE OM SAMME EMNE:

Det er ikke tilstrækkeligt blot at flytte den gamle kode til en ny enhed, hvis svindlerne allerede har fået fat i den.

For danske kryptoejere er den vigtigste lære, at selv en fysisk kryptopung ikke nødvendigvis er sikker, bare fordi den kommer fra et anerkendt mærke. Køb fra en pålidelig kilde, undersøg produktet for tegn på manipulation, og del aldrig din gendannelseskode med andre. For når først de hemmelige ord er havnet i de forkerte hænder, kan selv verdens bedste kryptering ikke redde pengene.

Tak fordi du læser med. Synes du, artiklen var værd at læse? Giv den et like, så hjælper du andre læsere med at finde den. Levede den ikke op til dine forventninger, må du også gerne give den et dislike. Tak for din vurdering.

ANDRE LÆSERE ANBEFALER