Der har længe været en – trods alt lille – risiko for bilejere med nøgleløs tænding, at såkaldte relay-angreb kan bruge radioaktiverede nøgler til at stjæle køretøjer uden spor. Nu viser det sig, at mange millioner biler, der bruger chip-aktiverede mekaniske nøgler, også er sårbare over for højteknologisk tyveri.
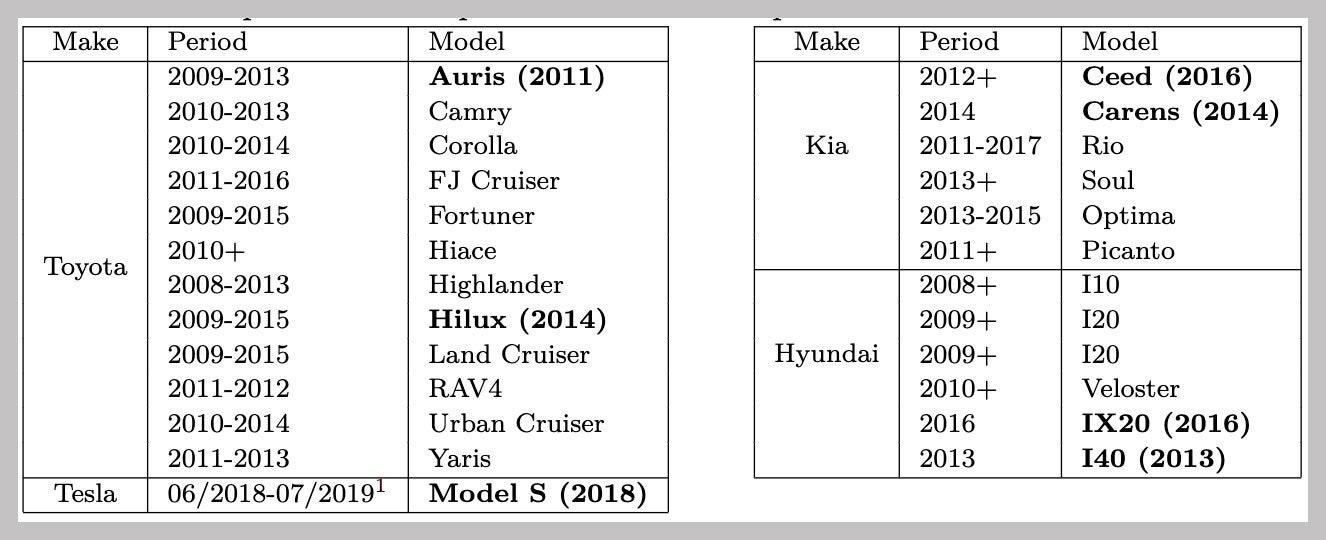
Forskere fra KU Leuven i Belgien og University of Birmingham, England, påviste i den forgangne uge flere sårbarheder i de krypteringssystemer der lader radioaktiverede nøgler kommunikere med bilens tænding. Fejlen findes helt konkret i et Texas Instruments-krypteringssystem kaldet DST80, der bruges af blandt andet Toyota, Kia og Huyndai.
Ved at benytte en relativt billig Proxmark RFID-læser tæt på bilen, kan en hacker hente tilstrækkelig information til at lure den hemmelige kryptografiske værdi. Samme læser kan herefter bruges til at sende værdien til at omgå bilens startspærre og starte motoren.
Artiklen fortsætter efter annoncen