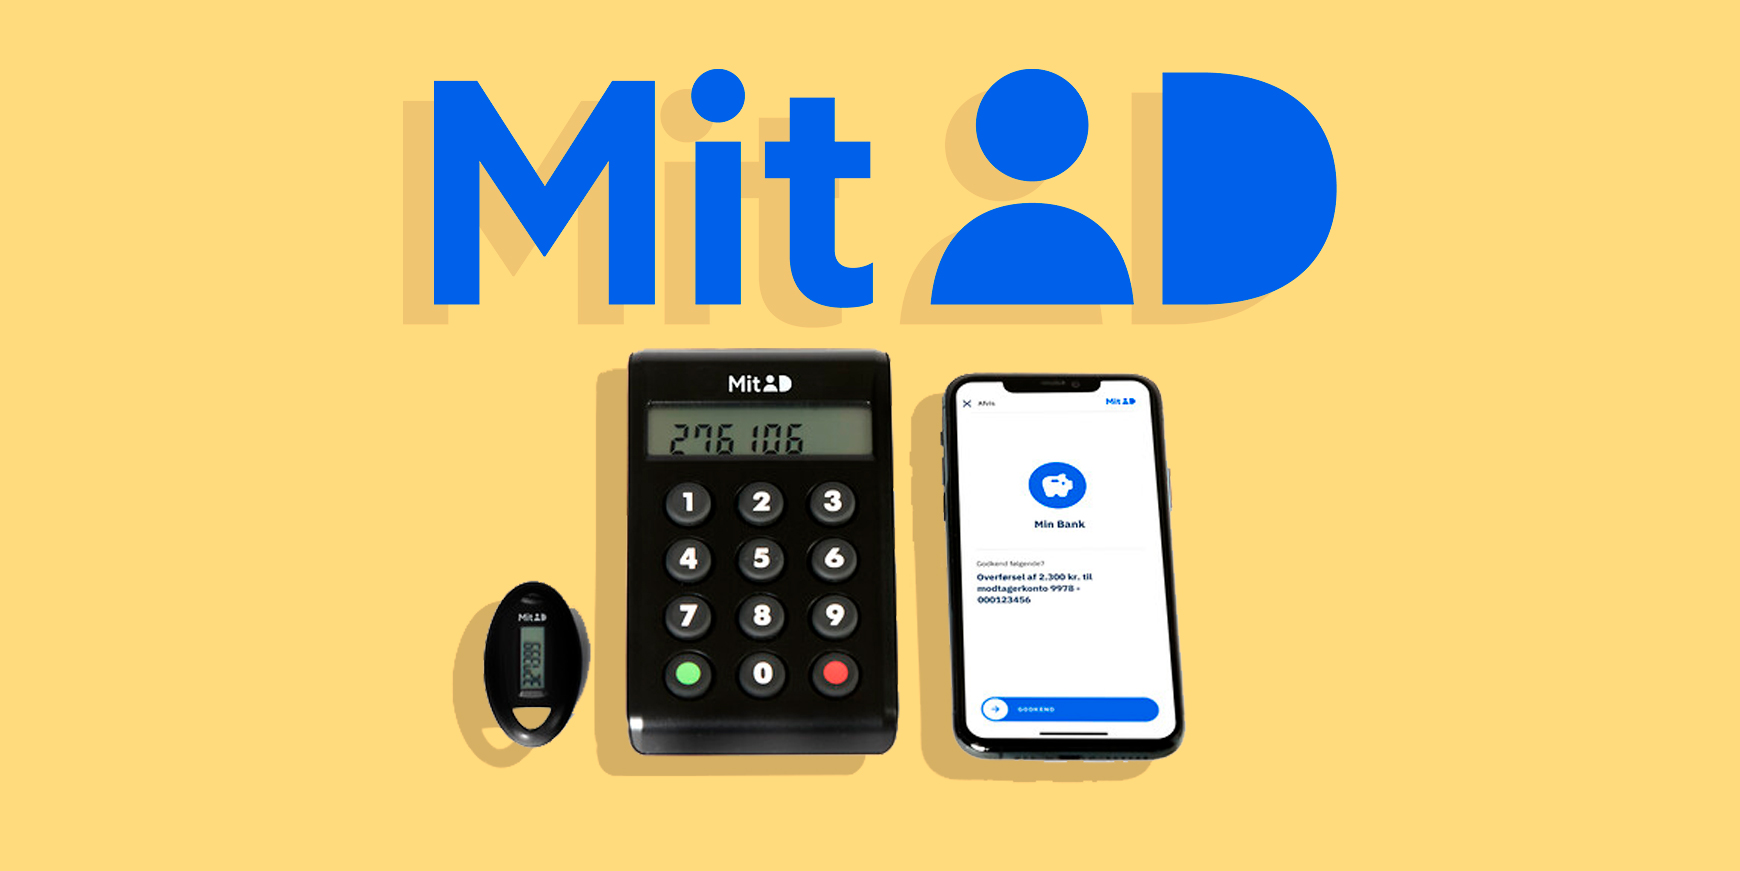
Mere end en kvart million danskere er særligt sårbare over for det MitID-hack som blev afsløret i slutningen af september af it-mediet Version2. Nemlig de 350.000 der har valgt at logge ind via nøgleviser.
Hacket gør det muligt at gætte brugernavne. Det giver ikke direkte adgang til MitID. Men i yderste konsekvens kan det benyttes af hackere til at ‘snyde’ sig til adgang. Brugernavnene kan også bruges til at blokere adgangen til brugerne.
Som en ekstra sikkerhed, er MitID nemlig indstillet til at blokere nøglevisere, hvis der foretages ni forkerte loginbesøg på mindre end tre timer. Bliver nøgleviseren blokeret, skal ejeren møde fysisk op hos Borgerservice for at få en ny.
Artiklen fortsætter efter annoncen